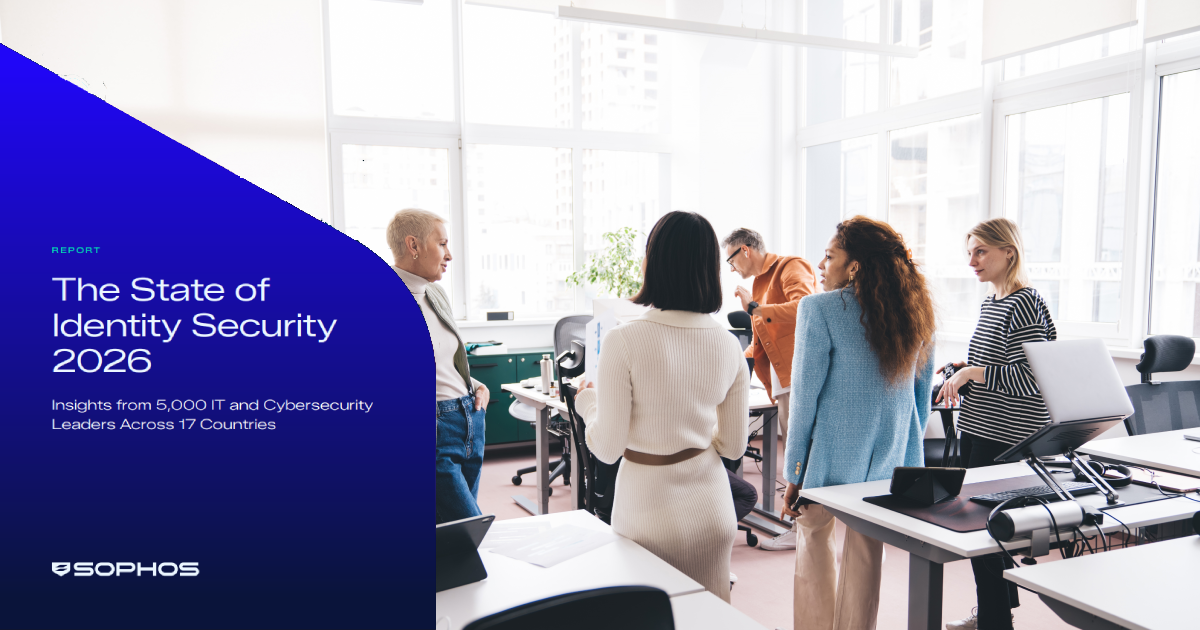


O relatório State of Identity Security 2026 concluiu que, à medida que a IA agentiva acelera o risco, a origem da maioria dos ataques está no erro humano e numa fraca gestão de identidades não humanas. |
| A Sophos, líder global e inovadora em soluções de segurança avançadas para vencer os ciberataques, divulgou o State of Identity Security 2026, um inquérito agnóstico quanto a fornecedores realizado junto de 5.000 líderes de TI e de cibersegurança em 17 países. O estudo concluiu que, no último ano, 71% das empresas sofreram pelo menos um ataque relacionado com identidade e reportaram, em média, três incidentes distintos. A vitimização repetida atingiu um nível assinalável, com 5% das empresas a reportarem mesmo seis ou mais ataques. Estes foram causados sobretudo por erro humano e por uma fraca gestão de identidades não humanas (NHIs, na sua sigla em inglês), um desafio que está a acelerar rapidamente à medida que a IA agentiva também acelera os processos de ataque. |
| Dois terços das vítimas de ransomware (67%) entre os inquiridos deste inquérito confirmaram que o seu incidente de ransomware teve origem num ataque relacionado com identidade, estabelecendo o comprometimento de identidade como um dos principais vetores de propagação de ransomware. Os investigadores da Sophos X-Ops observaram isto de forma consistente ao longo do último ano. As consequências financeiras são elevadas: o custo médio de recuperação atingiu os 1.4 milhões de euros, com uma mediana de 639 mil euros, e 73% das organizações afetadas enfrentaram custos de 213 mil euros ou superiores. |
| “A identidade tornou-se a principal superfície de ataque na cibersegurança moderna, e estes dados mostram que a maioria das organizações está a perder terreno,” afirmou Ross McKerchar, Chief Information Security Officer da Sophos.“O problema das identidades não humanas é particularmente urgente. Estão a ser concedidos privilégios a agentes de IA mais depressa do que as equipas de segurança os conseguem acompanhar, e as organizações que não se anteciparem a isto vão encontrar uma lacuna cada vez mais dispendiosa de colmatar.” |
| Principais conclusões adicionais do State of Identity Security 2026 da Sophos: |
| · O roubo de dados e financeiro domina o impacto das violações: No total, 10% das empresas reportaram um ataque relacionado com identidade que afetou o seu negócio no último ano, tendo como principais consequências o roubo de dados (49%), ransomware (48%) e o roubo financeiro (47%).
· A visibilidade continua a ser uma fraqueza crítica: Apenas 24% das organizações monitorizam continuamente tentativas de início de sessão invulgares e mais de metade verifica este ponto a cada três meses ou com menos frequência. · As lacunas na deteção persistem: 14% das empresas atacadas não conseguiram detetar e travar o seu ataque de identidade mais significativo antes de os danos ocorrerem. As organizações mais pequenas (100–250 colaboradores) apresentaram praticamente o dobro da probabilidade de falhar na deteção face aos seus pares de média dimensão. · Infraestruturas críticas são as mais expostas: Os setores da energia, petróleo/gás e serviços públicos (80%) e governo federal/central (78%) reportaram as taxas de ataque mais elevadas entre todos os setores analisados. · As dificuldades de conformidade indicam um risco mais amplo: As organizações que consideraram os requisitos de conformidade “muito desafiantes” registaram uma taxa de ataque de 82.4%, 14 pontos percentuais acima do que aquelas com menores dificuldades de conformidade (68.3%). |
| O erro humano (colaboradores enganados para fornecerem as suas credenciais) foi referido em quase 43% dos incidentes. A fraca gestão de NHIs, incluindo chaves de API armazenadas em código, credenciais estáticas e contas de serviço órfãs, foram referidas em 41% dos incidentes. Para além disso, as organizações com fraca gestão de NHIs têm uma probabilidade 22% superior de sofrer um roubo financeiro e pagam, em média, cerca de 128.000 euros adicionais para recuperar do que a média. |
| A questão da gestão de NHIs está a intensificar-se. Os agentes de IA são capazes de criar subagentes de forma autónoma, cada um a gerar novas credenciais com acesso amplo e persistente e com supervisão humana inconsistente. Os frameworks de identidade atuais não foram concebidos para isto, e as empresas já estão a ficar para trás: apenas uma em cada três faz uma rotação regular ou auditorias a contas de serviço e a identidades não humanas, e apenas 11% o faz de forma contínua. |
| Recomendações para reduzir riscos associados à identidade |
| Para reduzir a exposição a ataques relacionados com identidade, as empresas devem implementar uma abordagem em várias camadas, abrangendo identidades humanas e não humanas. Alguns dos passos essenciais são impor Autenticação Multifator (MFA) em todas as contas de utilizador, aplicar os princípios de acesso de menor privilégio e desativar ou remover prontamente identidades inativas. |
| No caso específico das identidades não humanas, as organizações devem fazer um inventário e classificar todas as NHIs, substituir credenciais de longa duração por alternativas de curta duração e implementar plataformas de gestão de segredos para gerir as credenciais de NHIs à escala. À medida que a IA agentiva acelera a proliferação de NHIs, a implementação de capacidades de Deteção e Resposta de Ameaças de Identidade (ITDR) e a adoção de um modelo de segurança Zero Trust tornam-se camadas de defesa cada vez mais críticas. |
| O relatório State of Identity Security 2026 resulta de um inquérito não vinculado a fornecedores, conduzido no 1.º trimestre de 2026 junto de 5.000 líderes de TI e cibersegurança em 17 países, incluindo EUA, Reino Unido, Alemanha, França, Austrália, Japão, Índia e Brasil, em organizações com 100 a 5.000 colaboradores, em 14 setores de atividade. O relatório completo está disponível no website da Sophos.
Para mais artigos sobre cibersegurança, visite o nosso blog! |