

| A Sophos, líder global de cibersegurança, anunciou o Sophos Fusion, o mais completo sistema de defesa de cibersegurança nativo de Inteligência Artificial (IA) da indústria, desenvolvido para proporcionar uma resposta coordenada às ameaças da era da IA. |
| Um sistema de defesa de cibersegurança é uma categoria emergente no mercado: uma arquitetura única e aberta em que cada ponto de controlo, serviço, fonte de dados e analista funcionam como parte de um único sistema, independentemente de o ponto de controlo ser nativo ou de terceiros. Cada nova fonte de informação reforça o sistema, acelerando os resultados e reduzindo, ao mesmo tempo, a complexidade operacional. |
| A era da IA alterou profundamente os requisitos atuais de defesa. Atualmente, os ataques conseguem propagar-se por toda a infraestrutura de uma organização como uma única operação coordenada, reduzindo o tempo entre o acesso inicial e o impacto de dias para apenas algumas horas. Contudo, a maioria dos responsáveis de segurança e TI continua a tentar responder a este ritmo recorrendo a um número crescente de ferramentas isoladas. Em média, uma empresa utiliza mais de 45 produtos de segurança distintos[1], o que resulta em maiores custos, mais dashboards de gestão e mais trabalho manual, enquanto os atacantes operam à velocidade das máquinas. |
| Um sistema de defesa de cibersegurança dá resposta a esta limitação do mercado e define-se por quatro características fundamentais: |
| · Um único context lake partilhado, onde todos os sinais provenientes de cada ponto de controlo convergem, em tempo real, para uma camada única de dados;
· A Synchronized Security™, em que uma deteção num ponto de controlo desencadeia, em simultâneo, ações coordenadas em todos os restantes; · Autonomia baseada em agentes de IA com supervisão humana, permitindo ao sistema investigar e dar resposta dentro dos limites definidos e continuamente calibrados pelos analistas; · Inteligência cumulativa, em que cada ameaça identificada em qualquer organização protegida reforça automaticamente a capacidade de defesa de todos os clientes. |
O Sophos Fusion representa a evolução da Sophos Central, o sistema em que 625.000 organizações confiam diariamente, agora reconstruído sobre uma arquitetura aberta que integra a analítica Secureworks Taegis, na sequência da aquisição da Secureworks pela Sophos em 2025. A plataforma recorre a IA agentiva para conectar e sincronizar todos os pontos de controlo ao longo de todo o ambiente. |
| A Sophos demonstra a eficácia e escalabilidade deste sistema na sua própria operação, onde gere o maior SOC baseado em IA agentiva do mundo, protegendo mais de 40.000 clientes. Atualmente, 52% dos casos são resolvidos integralmente por IA, sendo que o tempo médio entre um alerta e uma resposta totalmente automatizada é de apenas 89 segundos. Paralelamente, o Sophos Endpoint está concebido para bloquear classes inteiras de ataques com base em comportamentos, incluindo abusos de memória, encriptação e exfiltração de dados, bem como outras técnicas utilizadas por atacantes humanos ou potenciados por IA. |
| “À medida que a IA aumenta a velocidade, a escala e a complexidade dos ataques, as organizações necessitam de uma defesa moderna, conectada, inteligente e adaptativa,” afirma Joe Levy, Chief Executive Officer da Sophos. “O Sophos Fusion foi desenvolvido como um sistema de defesa otimizado para fluxos de trabalho entre pessoas e IA. Estamos a apresentar a solução mais completa para uma nova categoria de mercado, num momento em que esta evolução é exigida pela era da IA.“ |
| O Sophos Fusion reúne proteção de endpoint, deteção e resposta de endpoint (EDR), deteção e resposta ampliadas (XDR), SIEM de próxima geração, deteção e resposta de ameaças de identidade (ITDR), deteção e resposta geridas (MDR), segurança de rede, proteção de email, segurança Cloud e serviços de consultoria num único sistema de defesa. A plataforma combina capacidades nativas com uma arquitetura aberta: à medida que a Sophos desenvolve internamente os principais pontos de controlo, mais de 500 integrações de terceiros alimentam a mesma camada partilhada de dados, permitindo que ferramentas já existentes de endpoint, firewall ou identidade funcionem em conjunto com as soluções de defesa e proteção da Sophos. |
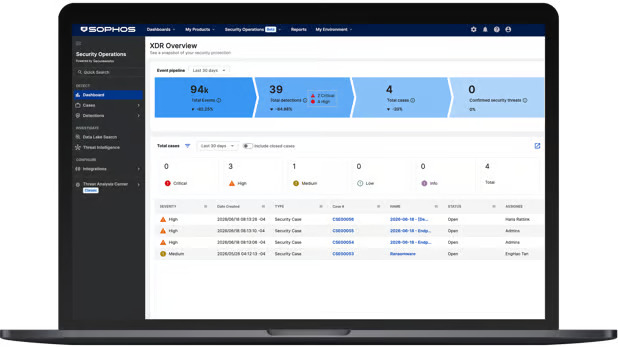
Ampliar o sistema de defesa Sophos Fusion |
| A Sophos vai reforçar o Sophos Fusion com novas capacidades, cuja disponibilização geral decorrerá entre agosto e outubro deste ano: |
| · O Sophos Next-Gen SIEM disponibiliza retenção de dados a longo prazo, relatórios de conformidade e capacidades analíticas sobre os mesmos dados unificados. O modelo de licenciamento baseia-se no número de utilizadores e servidores, e não no volume de dados, permitindo às organizações recolher toda a telemetria sem custos imprevisíveis nem limitações na retenção de informação. Disponibilidade geral: 15 de agosto.
· O Sophos AI Defense protege as ferramentas de IA que as organizações estão a adotar, proporcionando visibilidade sobre as soluções de IA utilizadas, incluindo “IA sombra” (shadow AI), mecanismos de aplicação de políticas e proteção dos dados a que essas ferramentas podem aceder, recorrendo a capacidades já existentes na plataforma. Acesso antecipado em agosto e disponibilidade geral em outubro. · O Sophos CISO Advantage disponibiliza orientação estratégica ao nível de CISO a qualquer organização, através de validação contínua de controlos, mapeamento de conformidade, benchmarking entre organizações e avaliação de risco, independentemente da existência de um CISO interno. A solução combina tecnologia integrada, IA agentiva e a inteligência de ameaças ativas do Sophos Fusion com a experiência humana disponibilizada através da rede global de fornecedores de serviços geridos (MSPs) da Sophos. Para organizações com CISO, oferece uma abordagem mais eficiente à gestão de risco, validação de controlos e comunicação com os órgãos de administração; para organizações sem esse cargo, disponibiliza liderança prática em cibersegurança com base no seu ambiente real. Disponibilidade: a partir de outubro. · O Sophos MDR cresce com threat hunting contínuo suportado por IA, alimentado pela equipa de investigação Sophos X-Ops, bem como capacidades alargadas de resposta bidirecional em endpoint, firewall, Cloud, email e identidade, permitindo neutralizar ameaças antes de afetarem o negócio, sem necessidade de criar um SOC interno. Disponibilidade geral: 15 de agosto. · O Sophos XDR, suportado pela tecnologia Secureworks, foi reconstruído sobre a plataforma analítica Secureworks Taegis, acrescentando milhares de novos detetores, uma nova experiência para analistas no Sophos Fusion e automação SOAR integrada com playbooks, permitindo a deteção e resposta mais rápidas, precisas e com menor intervenção manual. Disponibilidade geral: 15 de agosto. Para mais artigos sobre cibersegurança, visite o nosso blog! |
Sophos Fusion: o 1º sistema de cibersegurança nativo de IA da indústria
Publicações mais recentes

Sem categoria
Maio 14, 2026
