

A sofisticação dos ataques informáticos continua a evoluir e, em 2026, poderá tornar-se ainda mais perigoso. Um dos exemplos mais recentes é o ataque conhecido como ClickFix. Uma campanha que recorre a falsos ecrãs de erro do Windows para manipular utilizadores e levá-los a instalar software malicioso sem se aperceberem do risco.
Este tipo de ameaça demonstra que, mesmo com sistemas atualizados e antivírus ativos, o fator humano continua a ser um dos elos mais vulneráveis da cadeia de segurança digital.
O que é o ataque ClickFix
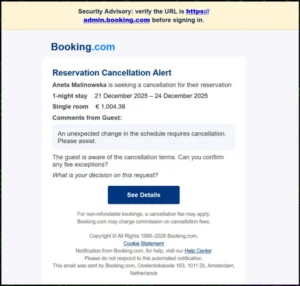
O ClickFix é uma campanha de malware que combina phishing com técnicas visuais altamente credíveis. O ataque começa, na maioria dos casos, com um email aparentemente legítimo, associado a serviços conhecidos, como plataformas de reservas, entregas ou faturação. O conteúdo cria um sentimento de urgência e incentiva o utilizador a clicar num link para resolver um suposto problema.
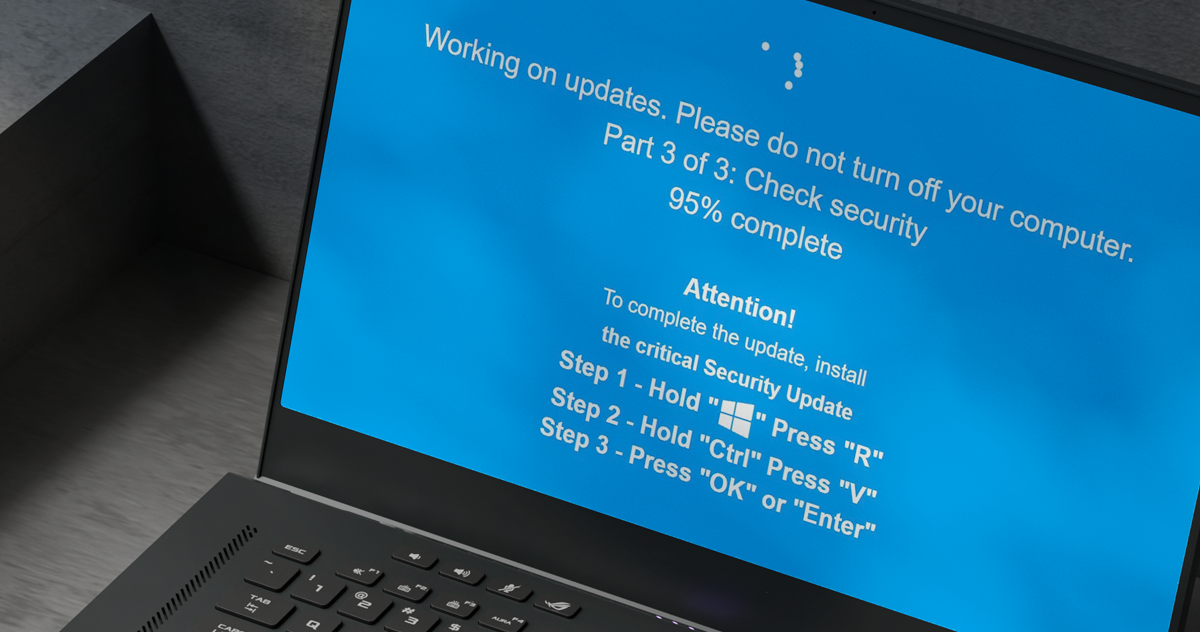
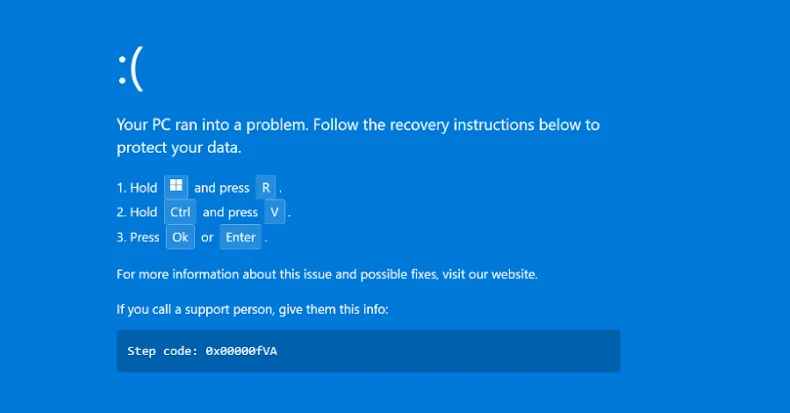
Ao aceder ao link, a vítima é confrontada com um ecrã falso do “Blue Screen of Death” (BSOD) do Windows, simulando um erro crítico do sistema. A partir desse momento, o utilizador é induzido a seguir instruções apresentadas no ecrã, acreditando que está a resolver uma falha técnica real.
Como funciona o ClickFix na prática
Depois do falso erro do sistema aparecer no ecrã, o utilizador é orientado a executar uma série de passos que parecem legítimos, como copiar e colar comandos ou executar ferramentas nativas do Windows. É precisamente aqui que o ataque se torna mais perigoso.
Em vez de descarregar um ficheiro suspeito, o ClickFix recorre a ferramentas legítimas do próprio sistema operativo, como scripts PowerShell ou processos internos do Windows, para compilar e executar o malware. Esta abordagem permite contornar algumas soluções tradicionais de segurança, tornando o ataque mais difícil de detetar numa fase inicial.
O resultado final é a instalação silenciosa de software malicioso no equipamento da vítima.
Que tipo de malware está envolvido
Em várias campanhas associadas ao ClickFix, foi identificado o uso de trojans de acesso remoto, como o DCRat. Este tipo de malware permite aos atacantes assumir controlo remoto do computador, recolher dados sensíveis, capturar credenciais, monitorizar a atividade do utilizador e, em alguns casos, preparar ataques adicionais à rede da empresa.
Num contexto empresarial, um único computador comprometido pode ser suficiente para abrir caminho a uma violação de dados mais ampla, afetando sistemas internos, informação confidencial e a continuidade do negócio.
Porque é que este ataque é particularmente perigoso para empresas
O ClickFix não depende de falhas técnicas complexas, mas sim da confiança do utilizador. A simulação de um erro crítico do Windows cria stress, urgência e uma sensação de perda de controlo, levando muitas pessoas a agir rapidamente sem questionar a legitimidade do processo.
Para as empresas, isto representa um risco significativo. Mesmo colaboradores atentos podem ser enganados por interfaces visuais realistas e mensagens cuidadosamente construídas. Além disso, o uso de ferramentas legítimas do sistema dificulta a deteção imediata por soluções de segurança tradicionais.
Como as empresas podem proteger-se deste tipo de ameaça
A prevenção contra ataques como o ClickFix exige uma abordagem integrada à cibersegurança. A formação contínua dos colaboradores é essencial, ajudando-os a reconhecer sinais de phishing, falsos erros do sistema e pedidos suspeitos de execução de comandos.
É igualmente importante reforçar políticas de segurança internas, limitando permissões de execução, monitorizando comportamentos anómalos e adotando soluções de deteção avançada que vão além do antivírus tradicional. A combinação entre tecnologia, processos e sensibilização humana continua a ser a estratégia mais eficaz.
Conclusão
O ataque ClickFix é mais um exemplo de como este tipo de crime se adapta ao comportamento humano, explorando confiança, urgência e falta de conhecimento técnico. Num cenário onde os ataques são cada vez mais credíveis e difíceis de distinguir de situações reais, a cibersegurança deve ser encarada como uma prioridade estratégica para qualquer organização.
Investir em prevenção, formação e soluções adequadas não é apenas uma questão técnica, mas uma decisão essencial para proteger dados, reputação e a continuidade do negócio.
Clique para mais artigos do mundo tecnológico e do mundo Marketing e Design.